ИИ ускоряет поиск слабых мест в программном обеспечении. После обнаружения уязвимостей начинается долгая работа: закрыть их одним запросом к модели нельзя.
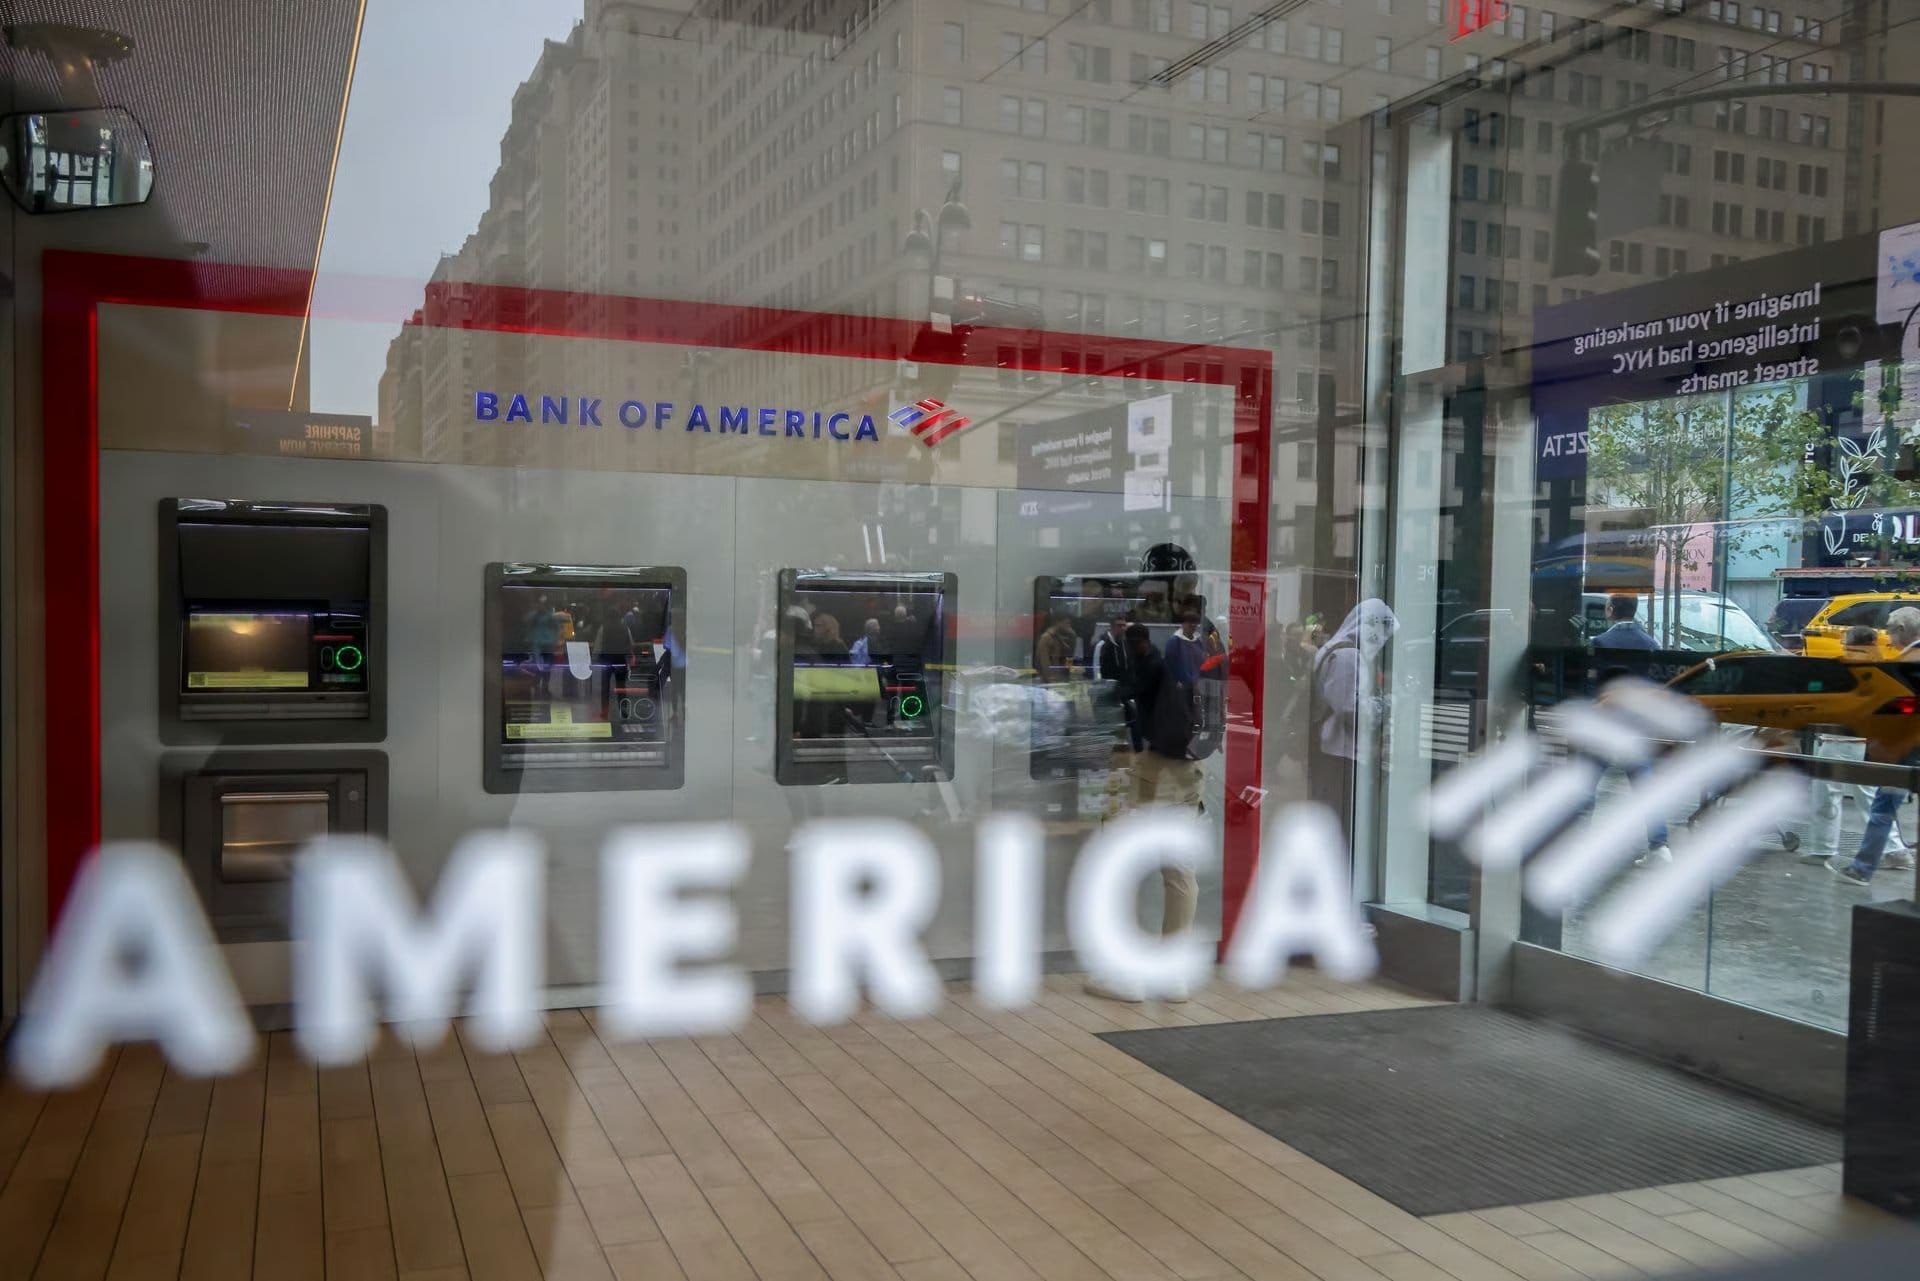
14 октября 2026 года глава Bank of America Брайан Мойнихан сообщил CNBC, что банк привлёк 1 000 внешних специалистов для устранения программных уязвимостей, выявленных с помощью передовых ИИ-моделей, включая Mythos от Anthropic.
Подрядчиков подключили ещё во втором квартале 2026 года. Они работают вместе примерно с 3 000 сотрудников банка, занятых соответствующим направлением. Работа охватывает как собственное программное обеспечение банка, так и продукты внешних поставщиков.
Mythos — модель Anthropic, способная находить уязвимости в коде и исследовать возможности их эксплуатации. В апреле 2026 года компания запустила Project Glasswing — инициативу, в рамках которой ограниченному кругу организаций предоставили доступ к Mythos Preview для поиска и устранения уязвимостей в критически важном программном обеспечении. Anthropic отмечала, что темп работы зависит от способности находить уязвимости и от скорости, с которой команды проверяют находки, сообщают о них разработчикам и выпускают исправления.
По данным Anthropic, на исправление уязвимости высокой или критической степени, найденной Mythos Preview, в среднем уходило около двух недель.
Зачем Bank of America привлёк 1 000 специалистов для устранения уязвимостей
Обнаружение уязвимости — только первый шаг. Нужно подтвердить, что проблема реальна, определить её опасность, подготовить исправление, проверить совместимость с другими системами и установить обновление.
В банковской системе каждое изменение требует особой осторожности: исправление должно закрыть уязвимость и при этом сохранить корректную работу платежей, счетов и связанных сервисов.
Если проблема находится в программе внешнего поставщика, появляются дополнительные зависимости — от его разработчиков, сроков выпуска обновлений и технической поддержки.
Что показывает этот кейс
Для руководителей компаний здесь есть важный вопрос: что произойдёт, когда новая система проверки выдаст большой список потенциальных уязвимостей?
Кто подтвердит находки? Какие проблемы получат приоритет? Кто отвечает за исправления в собственном и покупном ПО? Как быстро обновления попадут в рабочие системы?
Поэтому результат ИИ-аудита стоит оценивать по всей цепочке: сколько опасных уязвимостей подтверждено, сколько устранено и как долго остальные остаются открытыми.
Есть и финансовая сторона. Во время отчётного звонка по итогам третьего квартала Брайан Мойнихан сообщил, что за квартал банк потратил несколько сотен миллионов долларов на два направления: устранение программных проблем, связанных с Mythos, и работы по устранению недостатков в системе противодействия отмыванию денег (AML). Эту сумму нельзя считать отдельной стоимостью исправления уязвимостей, найденных ИИ. Глава банка ожидает, что расходы на устранение проблем, связанных с Mythos, со временем снизятся по мере выполнения накопившихся работ.
При этом банк не раскрыл общее число обнаруженных уязвимостей и долю уже исправленных. Сам факт привлечения специалистов не означает, что уязвимости привели к взлому.
ИИ способен быстрее показать компании слабые места. Но реальный эффект для безопасности зависит от того, насколько быстро компания доведёт находки до проверенных и установленных исправлений.
Похожие материалы
ИИ меняет цену цифровизации: во что обходится рост вычислительной инфраструктуры
окт. 19, 2026
Почему компании начинают ограничивать расходы на ИИ
окт. 19, 2026
Школьники из Астаны вышли в мировой финал WRO с проектом SafeMuseum
окт. 17, 2026