RD media дайындады
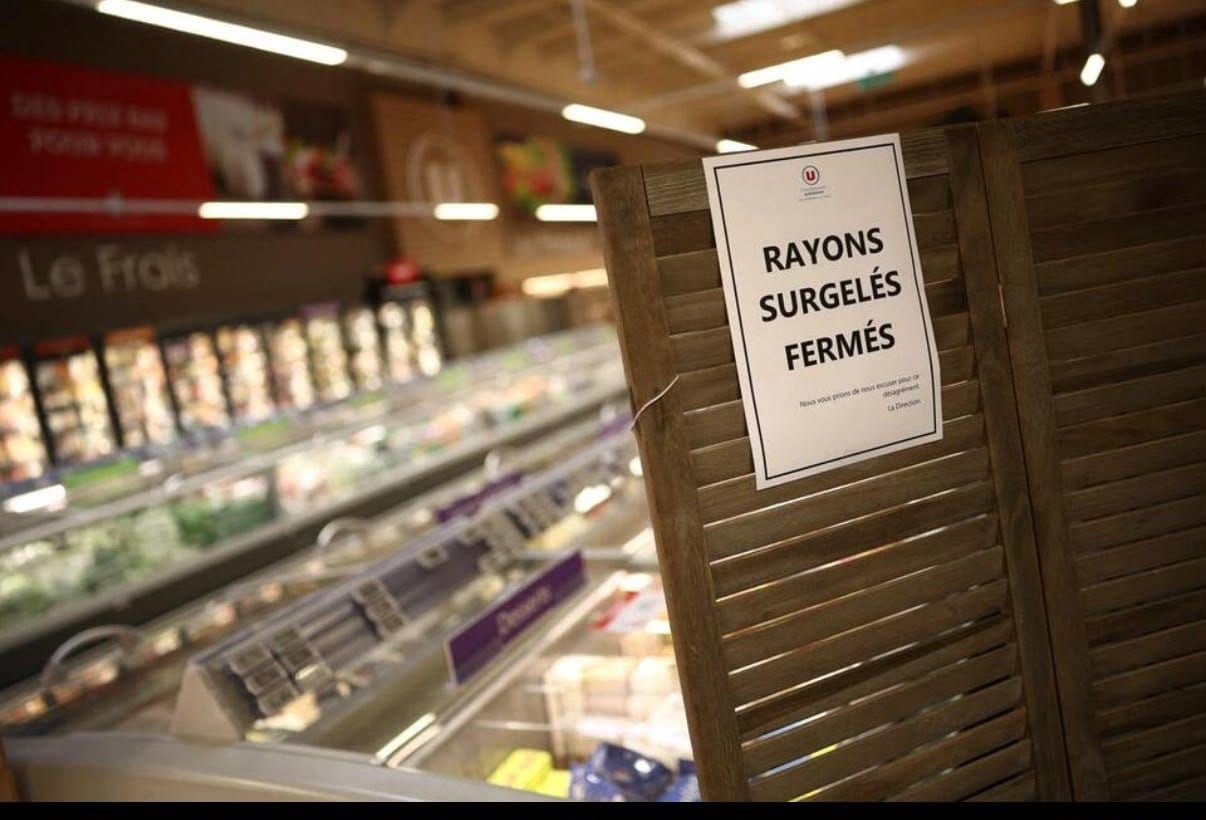
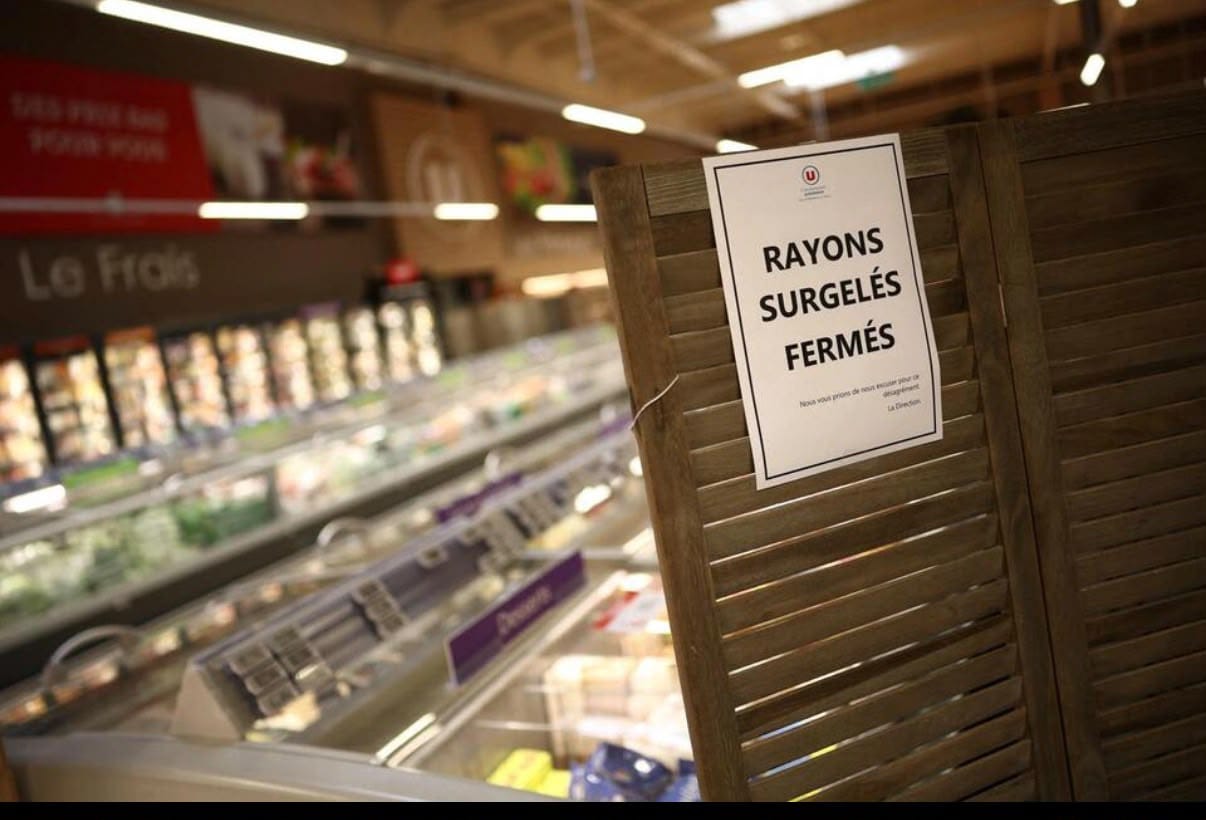
11 қазаннан 12 қазанға қараған түні жасалған кибершабуыл Франциядағы жүздеген дүкеннің тоңазытқыш жабдықтарының жұмысын бұзды. Intermarché, Netto, Coopérative U және E.Leclerc сауда желілері зардап шекті. Оқиға туралы хабарламаларға сәйкес, жекелеген тоңазытқыш қондырғыларындағы температура 50 °C-қа дейін көтерілген. Азық-түлік өнімдерін жоюға тура келді. Париж прокуратурасы тергеу бастады.
Шабуыл жасаушылар жабдықтың жібіту режимін мәжбүрлі түрде іске қосқан. Әдетте бұл тоңазытқыш жүйелеріне техникалық қызмет көрсету кезінде қолданылатын қалыпты функция. Алайда бұл жолы ол азық-түлік қорларын жою құралына айналды.
Тоңазытқыш жабдықтарын сырттан қалай басқаруға болады?
Ірі дүкендерде тоңазытқыш жабдықтарының жұмысын арнайы контроллерлер басқарады. Қашықтан қол жеткізу сервис компанияларына нысанға бармай-ақ жабдықтың жұмысын бақылауға және оның параметрлерін өзгертуге мүмкіндік береді. Сондықтан мұндай қолжетімділіктің қауіпсіздігі де дүкен қауіпсіздігінің ажырамас бөлігі.
Claroty компаниясының зерттеушілері бұған дейін Danfoss AK-SM 800A контроллерлерінен бірқатар осалдықты анықтаған. Олардың арасында қолжетімділікті тексеру тетігін айналып өту мүмкіндігі де болған. Өндіруші осалдықтарды жоюға арналған түзетулерді шығарды. Алайда зардап шеккен жүйелердің әрқайсысына шабуыл жасаушылардың нақты қандай тәсілмен енгенін әлі анықтау қажет.
Бұл мәселе бір өндірушімен ғана шектелмейді. Францияның компьютерлік инциденттерге ден қою орталығы CERT-FR 13 қазанда жариялаған ескертуінде Danfoss AK-SM және AK-SC, сондай-ақ Copeland xweb және Dixell xweb жабдықтарын атады. Орталық тоңазытқыш қондырғыларының контроллерлерін бұзу жағдайларының көп тіркелгенін хабарлады.
Басшылар жабдықтың қауіпсіздігіне кім жауап беретінін анықтауы керек
Пайдалану қызметі температуралық режимге, сервистік мердігер техникалық қызмет көрсетуге, ал IT қызметі корпоративтік желіге жауап береді. Бірақ қашықтан басқару жүйелерін қорғау жауапкершілігі нақты бір бөлімге бекітілмей қалуы мүмкін. Бұл — ұйым жұмысына қатысты ұйымдастырушылық олқылық.
Франциядағы оқиға төрт бағыт бойынша тексеру жүргізуге негіз береді:
- Қолжетімділік. Қандай инженерлік жүйелерге интернет арқылы қосылуға болады және олардың параметрлерін кім өзгерте алады?
- Жаңартулар. Қауіпсіздік түзетулерін орнатуды және қолдау мерзімі аяқталған контроллерлерді ауыстыруды кім бақылайды?
- Тәуелсіз бақылау. Негізгі басқару жүйесі бұзылған жағдайда температураның көтерілгені туралы кімге дабыл беріледі?
- Апаттық режим. Қашықтан қолжетімділікті өшіріп, жабдықтың қауіпсіз жұмысын сол жерде жалғастыруға бола ма?
CERT-FR басқару жүйелеріне интернеттен тікелей қолжетімділікті жабуды, жібіту режимінің параметрлерін тексеруді, жабдықты жаңартуды және қорғалған желі арқылы қосылуды ұйымдастыруды ұсынады.
Баптауларды бастапқы күйге қайтару мәселені толық шешпейді: осал контроллерге қайтадан шабуыл жасалуы мүмкін.
Қазақстандағы сауда желілері, азық-түлік қоймалары мен фармацевтикалық қоймалар үшін бұл — өз жүйелерінің қауіпсіздігін тексеруге нақты себеп. Қарастырылған дереккөздерде Қазақстандағы нысандардың зардап шеккені туралы мәлімет жоқ.
Қашықтан қызмет көрсету ыңғайлы. Бірақ оның қауіпсіздігіне жауапты нақты тұлға немесе бөлім болуы керек. Ал қашықтан басқару өшірілген жағдайда жабдықтың қауіпсіз жұмысын жалғастыра алатыны алдын ала тексерілуі тиіс.
Дереккөздер:
- Reuters — Франция супермаркеттеріне жасалған кибершабуыл, 12 қазан:
https://www.reuters.com/business/retail-consumer/french-supermarket-chain-intermarche-hit-by-cyberattack-150-stories-targeted-2026-10-12/ - CERT-FR — 13 қазанда жаңартылған ескерту:
https://www.cert.ssi.gouv.fr/alerte/CERTFR-2026-ALE-012/ - Claroty Team82 — Danfoss тоңазытқыш контроллерлеріндегі осалдықтарды зерттеу:
https://blog.claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
Похожие материалы
Темір жол мен көмір: қашықтық бұрынғыдай болмай қалған кез
окт. 14, 2026
Орталық банктің уәделері ақшаңызға неліктен әсер етеді: экономика бойынша Нобель сыйлығы — 2026
окт. 14, 2026
SARECO: Қазақстан сирек жер металдарын өңдеудің келесі кезеңіне дайындалуда
окт. 14, 2026