Подготовлено RD media
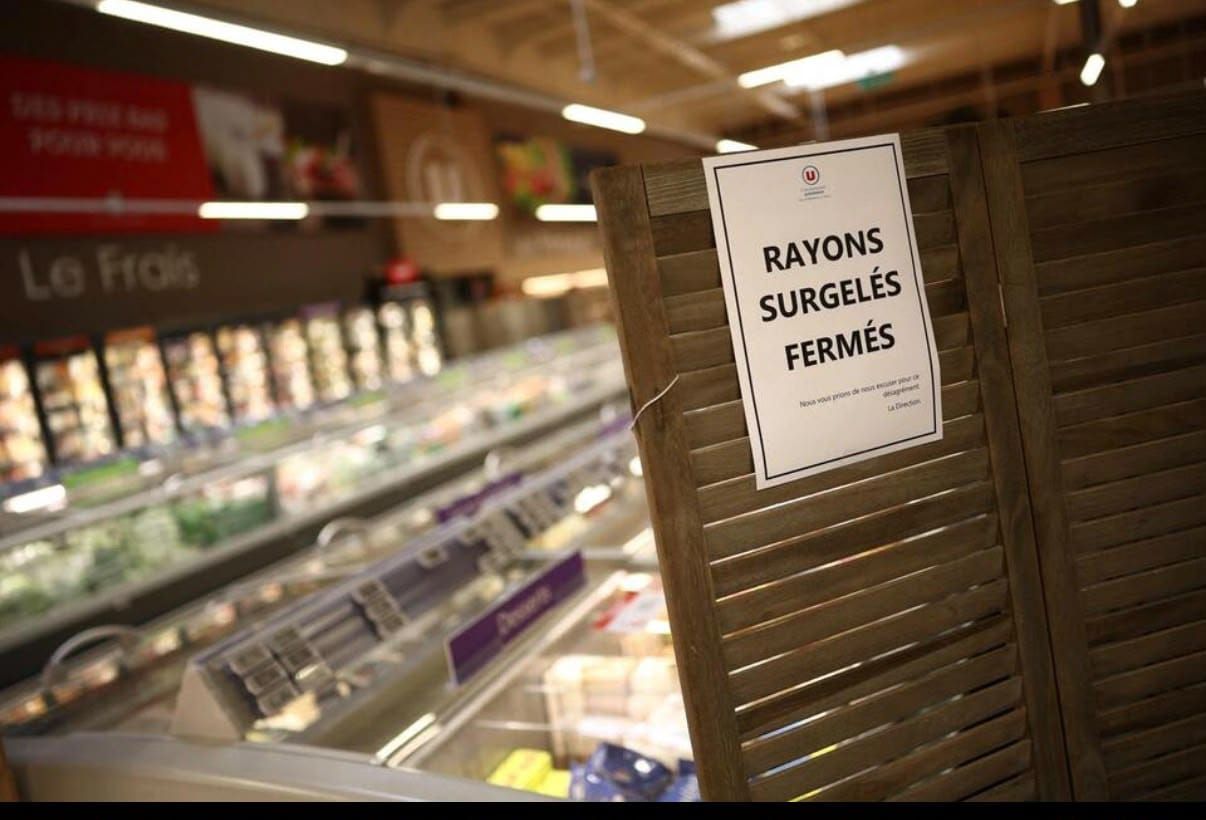
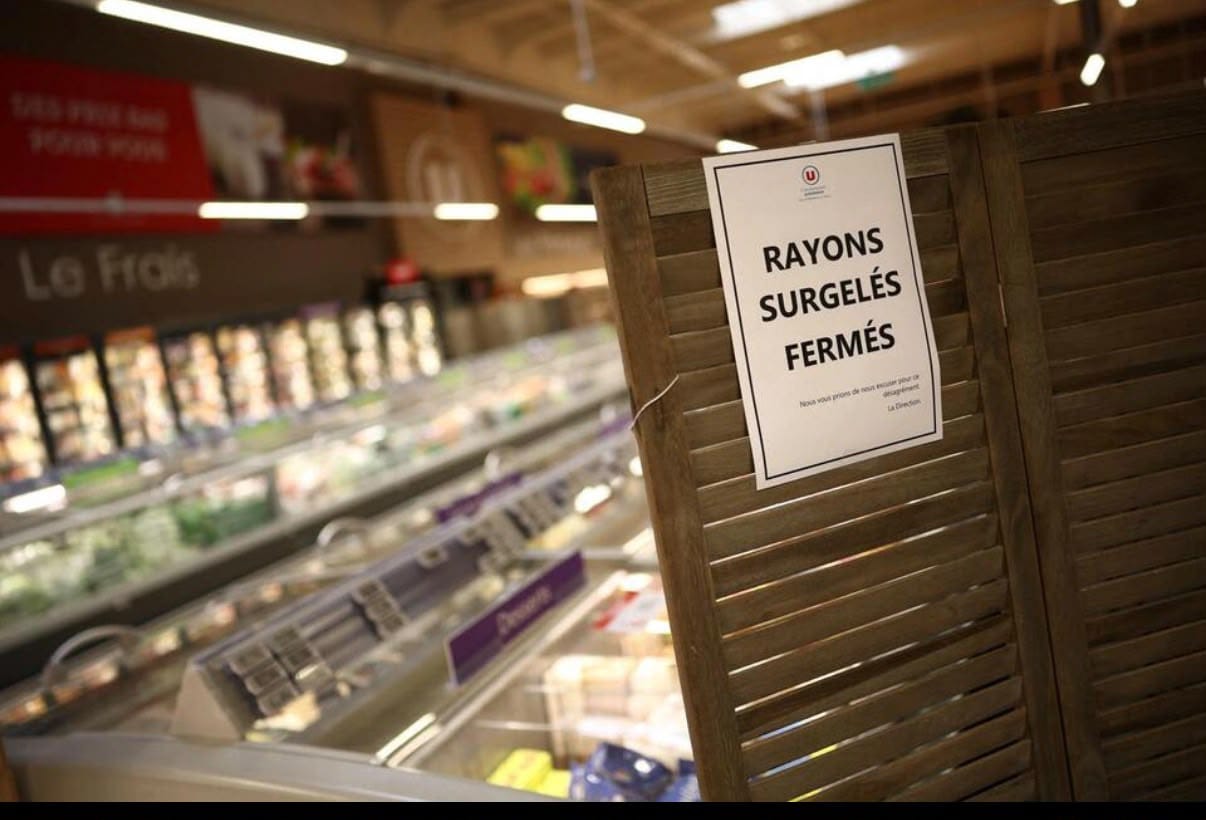
В ночь с 11 на 12 октября кибератака нарушила работу холодильного оборудования в сотнях французских магазинов. Пострадали сети Intermarché, Netto, Coopérative U и E.Leclerc. Температура в отдельных установках, по сообщениям об инциденте, достигала 50 °C. Продукты пришлось выбрасывать. Прокуратура Парижа начала расследование.
Злоумышленники принудительно запускали разморозку — штатную функцию обслуживания холодильного оборудования. Так она стала инструментом уничтожения запасов.
Почему холодильниками можно управлять извне
В крупных магазинах холодильным оборудованием управляют специальные контроллеры. Удалённый доступ позволяет сервисной компании следить за установками и менять параметры без выезда на объект. Безопасность доступа — часть безопасности магазина.
Исследователи Claroty ранее, до атаки, обнаружили уязвимости в контроллерах Danfoss AK-SM 800A, включая возможность обойти проверку доступа. Производитель выпустил исправления. Точный способ проникновения в каждую из пострадавших систем ещё предстоит установить.
История касается не одного производителя. В предупреждении от 13 октября французский центр реагирования на компьютерные инциденты CERT-FR перечислил оборудование Danfoss AK-SM и AK-SC, а также Copeland xweb и Dixell xweb. Центр сообщил о многочисленных случаях взлома контроллеров холодильных установок.
Руководителям следует определить, кто отвечает за это оборудование
Эксплуатация отвечает за температуру, сервисный подрядчик — за обслуживание, ИТ-служба — за корпоративную сеть. Ответственность за защиту удалённого управления может остаться нераспределённой — это организационный недостаток.
Французский инцидент даёт повод проверить четыре вещи:
• Доступ. Какие инженерные системы доступны через интернет и кто может менять их настройки?
• Обновления. Кто следит за исправлениями безопасности и заменой контроллеров, оставшихся без поддержки?
• Независимый контроль. Кто получит сигнал о росте температуры, если основная система управления окажется взломана?
• Аварийный режим. Можно ли отключить удалённый доступ и сохранить безопасную работу оборудования на месте?
CERT-FR рекомендует закрыть прямой доступ к управлению из интернета, проверить настройки разморозки, обновить оборудование и организовать подключение через защищённую сеть. Простой сброс настроек проблему не решает: уязвимый контроллер могут взломать повторно.
Для казахстанских торговых сетей, продовольственных и фармацевтических складов это практический повод проверить собственные системы. Сведений о пострадавших объектах в Казахстане в рассмотренных источниках нет.
Удалённое обслуживание удобно. Его безопасность должна иметь конкретного владельца, а работа оборудования при отключении удалённого управления — проверяться заранее.
Источники:
Reuters — атака на французские супермаркеты, 12 октября:
https://www.reuters.com/business/retail-consumer/french-supermarket-chain-intermarche-hit-by-cyberattack-150-stories-targeted-2026-10-12/
CERT-FR — предупреждение, обновлённое 13 октября:
https://www.cert.ssi.gouv.fr/alerte/CERTFR-2026-ALE-012/
Claroty Team82 — исследование уязвимостей контроллеров Danfoss:
https://blog.claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
Похожие материалы
Железные дороги и уголь: когда расстояние перестало быть прежним
окт. 14, 2026
Почему обещания центробанка влияют на ваши деньги: Нобелевская премия по экономике — 2026
окт. 14, 2026
SARECO: Казахстан готовится к следующему переделу редкоземов
окт. 14, 2026