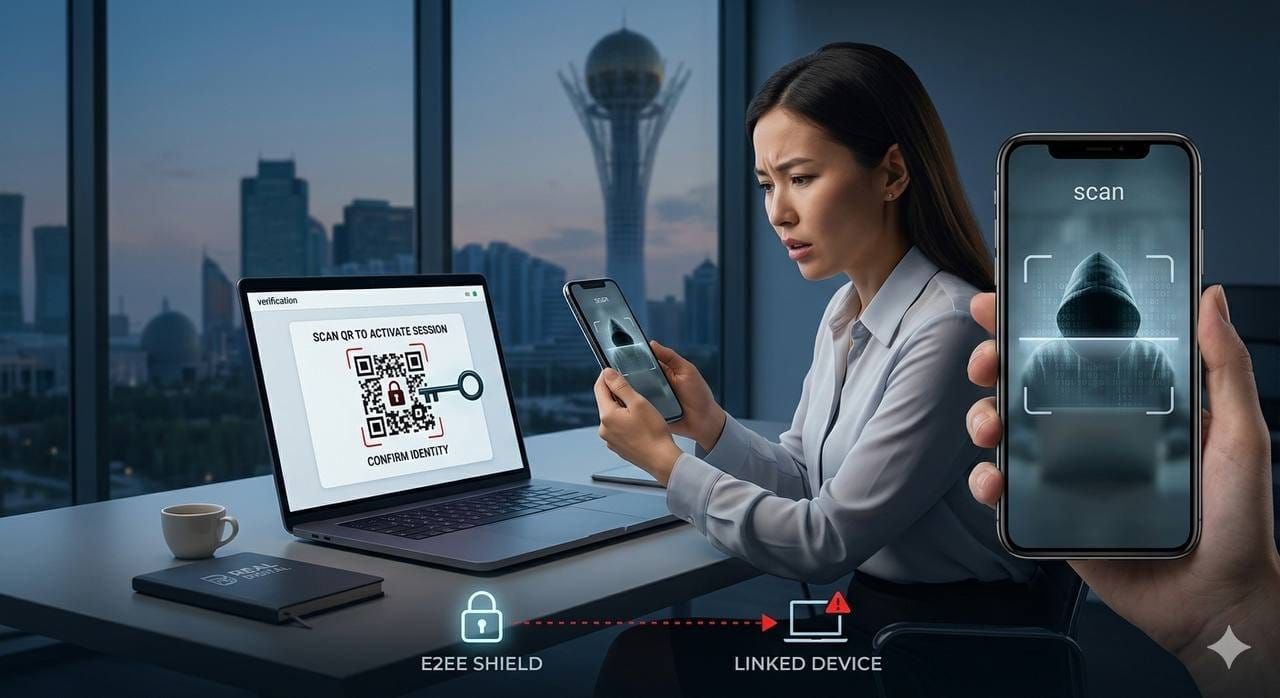
2026 жылы шабуыл векторы түпкілікті ауысты. Хакерлер енді Signal не WhatsApp хаттамаларының «математикасын бұзуға» ресурс жұмсамайды. Егер ыңғайлылық механизмін — құрылғы синхронизациясын — пайдаланушыға қарсы қолдануға болса, брондалған есікке ұрудың қажеті қанша?
Еуропадан жаңа кейс (Нидерланд барлауы AIVD және MIVD есебі) растайды: шабуылдаушылар шифрлауды бұзбай, шенеуніктер мен журналистердің хат-хабарын оқиды. E2EE қалыпты жұмыс істейді, бірақ хакер сіздің аккаунтыңызда «сенімді құрылғы» ретінде отырса — пайдасыз.
Бұл қалай жұмыс істейді:
- 🎣 QR-фишинг. Сізден «жеке басты растау үшін» кодты сканерлеуді сұрайды — шын мәнінде өз десктопын сіздің аккаунтыңызға байлайды.
- 💻 Сеанстарды пайдалану. Мақсат — ноутбук. Десктоп нұсқасына қол жеткізген хакер бүкіл тарихты және жаңа хабарламаларды нақты уақытта көреді.
- 🎭 Әлеуметтік инженерия. «Техқолдаудан» кіруді растауды не PIN-кодты беруді сұрайтын жалған сұраныстар.
Дәл қазір не істеу керек:
✅ Құрылғыларды тексеру. Параметрлер → Байланысқан құрылғылар. Артық нәрсенің бәрін жойыңыз.
✅ Бұлттық PIN-код (2FA). Мессенджердің өз параметрінде екі сатылы тексеруді қосыңыз.
✅ QR гигиенасы. Кіруді дәл қазір өзіңіз бастамасаңыз, кодтарды ешқашан сканерлемеңіз.
Шифрлау математикасы деректерді «құбыр ішінде» қорғайды, бірақ өз терминалыңызға бөгде адамды өзіңіз кіргізсеңіз — дәрменсіз.
Дереккөздер: Reuters · AIVD — официальный отчёт
Похожие материалы
ЖИ цифрландыру құнын өзгертуде: есептеу инфрақұрылымының өсуі қаншаға түседі
окт. 19, 2026
Компаниялар неліктен жасанды интеллект шығындарын шектей бастады?
окт. 19, 2026
ЖИ осалдықтарды тапты. Bank of America оларды жою үшін 1 000 адам тартты
окт. 19, 2026