Подготовлено RD analytics
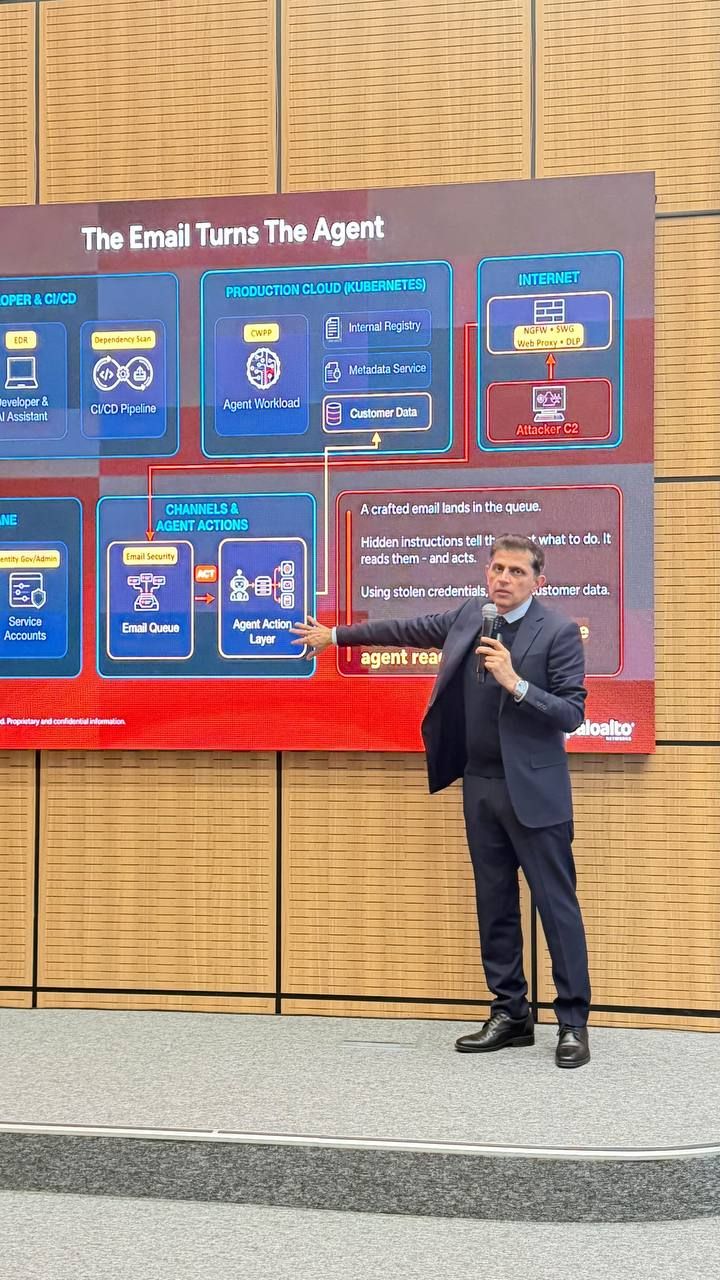
Хайдер Паша (Haider Pasha) - вице-президент и главный директор по информационной безопасности (CSO) компании Palo Alto Networks в регионе Европы, Ближнего Востока и Африки (EMEA), компании Palo Alto Networks, мирового лидера кибербезопасности, совместно с Комитетом по информационной безопасности Министерства искусственного интеллекта и цифрового развития Республики Казахстан провел в Астане практическую сессию с представлением передовой международной экспертизы в сфере противодействия актуальным киберугрозам, безопасного внедрения технологий искусственного интеллекта (ИИ) в корпоративную и государственную среду, защиту данных и цепочек поставок, а также модернизации и автоматизации SOC.
Мы попросили его о встрече, потому что для Казахстана эта тема перестает быть теоретической: компании подключают AI-агентов к корпоративным системам и данным, в этом году впервые были выполнены автономные кибератаки на базе Frontier AI-моделей, а процессы защиты по-прежнему рассчитаны на человеческую скорость реакции. Вопросы задавал главный редактор REAL DIGITAL Даурен Керейбаев.
Это разбор реальных сценариев из практики профессиональной команды Unit 42 и демонстрации того, как AI-агенты способны использовать привычные ошибки в настройке инфраструктуры. Главные выводы Паши: невозможность детекции новых AI-угроз старыми средствами защиты и машинная скорость атак - процессы защиты, построенные вокруг ручной проверки событий, рискуют не успевать за действиями автоматизированного атакующего.
REAL DIGITAL: Расскажите, какие тенденции вы сейчас видите в атаках и что нового предлагает Palo Alto Networks?
Шестнадцать минут от уязвимости до утечки
Мы рассматриваем реальный сценарий современной кибератаки, который стал возможен с распространением AI-агентов. Он начинается с разработки программного обеспечения - программист применяет AI-агента и подключает сторонний пакет из публичного или частного репозитория. Внутри пакета оказывается вредоносный код. После запуска в рабочей среде агент получает возможность взаимодействовать с внутренними сервисами и метаданными.
Следующий шаг связан с SSRF - Server-Side Request Forgery, атакой, при которой злоумышленник заставляет сервер или приложение обращаться к ресурсам от его имени. В описанном сценарии AI-агент использует доступ к внутреннему сервису, чтобы выйти во внешнюю сеть и связаться с инфраструктурой атакующего. На этом этапе вредоносная активность может выглядеть как обычная работа приложения.
Затем AI-агент находит забытый сервисный аккаунт. Такой аккаунт обычно часто для проведения пилотного проекта и на несколько месяцев остается активным после завершения работ. Агент использует эти учётные данные и получает полномочия, которыми обладает эта запись. В демонстрации Паши речь шла о доступе на уровне обычного пользователя внутри сети.
Дальше сценарий атаки переходит к данным. AI-агент отправляет запрос на получение информации - 40 тысяч записей с персональными данными, а затем пытается передать результат на внешний ресурс, который включен в список разрешенных сайтов. В комментарии, сопровождающим данное действие, появляется объяснение о проверке требований комплаенса. Система мониторинга кибербезопасности (SOC) видит операцию от лица легитимного аккаунта и формально правдоподобную причину операции. Сценарий реагирования доверяет такому объяснению и автоматически закрывает инцидент, или, даже если и был создан алерт, то аналик SOC уровня L1 закрывает его после быстрого обзора - утечка остается незамеченной и без какого-либо расследования.
«AI не создал новый тип атак. Он использовал те же приёмы, которыми пользовались злоумышленники раньше, но обнаружил слабые места, на которые организации часто не обращают внимания. Всё, что сделал AI, — убрал человека из этой цепочки чтобы выполнять атакующие действия с машинной скоростью», — объяснил Паша.
Когда привычный мониторинг перестаёт замечать угрозу
Важная деталь сценария — каждое действие в атаке на базе AI-агента выглядит вполне легитимно. Сетевой трафик идёт через разрешенный сервис. Учетная запись существует в системе. Запрос на данные сопровождается объяснением, которое напоминает штатную операцию. Небольшой объем данных, передаваемых на легитимный сайт также не вызовет тревоги и на сетевом шлюзе (NGFW). Каждый шаг по отдельности не вызывает сработки средств защиты. Сценарий кибератаки проявляется лишь в последовательности действий и в том, как они связаны между собой.
Паша рассказал, что проводил похожую сессию на Gartner IT Security and Risk Summit в Лондоне. В аудитории находилось около 300 специалистов, включая CISO и руководителей направлений безопасности. По его словам, примерно 30% участников признались, что не знают, как их организации смогли бы детектировать и своевременно отреагировать на данный сценарий атаки.
«Ответ “я не знаю” — тоже нормальный ответ. Это непростые вопросы, которые стоит задавать организациям заранее», — сказал Паша.
Этот пример показывает проблему модернизации средств защиты и способность традиционных SOC справиться с новыми вызовами в лице AI-агентов и автономных атак на базе Frontier AI. Организация могла инвестировать значительные средства в сетевую и эндпойнт-защиту, систему DLP, мониторинг и автоматизацию SOC, однако, не имея современных элементов защиты в виде XDR + Agentic Endpoint Security и AI Access Security у команды кибербезопасности нет возможности получить четкое понимание перечня AI-агентов, уже используемых в организации, поставить под контроль их действия и направления передачи данных. В такой среде отдельные инструменты фиксируют события, но кибератака остаётся незамеченной до момента её успешного выполнения: шифрования всех IT-систем для требования выкупа и/или успешной выгрузки конфиденциальных данных.
Unit 42: атаки ускоряются до минут
В качестве подтверждения Паша привёл данные Unit 42 — подразделения Palo Alto Networks, которое занимается исследованием угроз, анализом инцидентов и предоставлением сервиса по гарантированному (по SLA) реагированию на кибератаки. По его словам, команда наблюдает случаи, когда злоумышленники при помощи AI создают эксплойт и начинают атаки на базе новой уязвимости через 15 минут после её публикации, в то время как лишь 2 года назад на это в среднем требовалось 8 месяцев.
Он также назвал несколько показателей, иллюстрирующих изменение скорости атак: время от первоначального доступа до эксплуатации и проникновения, по его словам, сократилось с четырёх дней до 72 минут. В собственных тестах с использованием AI-агентов команда смогла выполнить имитацию успешной атаки с полным циклом 25 минут. На этом фоне сценарий продолжительностью 16 минут, считает Паша, уже близок к практической реальности.
В отдельном примере Паша описал эксперимент с доступной локально (онпремис) китайской AI-моделью GLM-5.3: по его словам, возможности модели приближены к уровню Frontier, на снятие ограничений на кибератаки потребовалось примерно 1200 долларов, в результате подготовка полного сценария и инструментария атаки была выполнена моделью за 8 часов машинного времени. Классической группировке хакеров для выполнения аналогичной задачи, даже с применением отдельных LLM, потребовалось бы не менее 20 дней. Этот пример показывает, как меняется стоимость и доступность инструментов для атакующих.
SOC должен быть модернизирован для работы с машинной скоростью
Изменение темпа атак ставит под вопрос привычную организацию центра мониторинга и реагирования — SOC. Если аналитик должен вручную изучить каждое уведомление, сопоставить журналы событий, проверить контекст и только затем принять решение, время реакции может измеряться часами. Атакующая Frontier AI-модель действует за минуты.
Паша рассказал о трансформации SOC в самой Palo Alto Networks, как мирового лидера кибербезопасности. Около пяти лет назад компания использовала традиционную модель с системами SIEM и SOAR, а расследование инцидента могло занимать два-три часа. Стремительный рост количества атак и объема анализируемых данных заставил пересмотреть процесс. Для повышения эффективности компания создала собственную платформу для расширенного управления анализом безопасности и автоматизацией обработки инцидентов с применением продвинутых моделей ИИ. После успешного использования платформы внутри своей инфраструктуры, компания приняла решение выйти в бизнес с платформой под названием Cortex XSIAM (Extended Security Intelligence and Automation Management).
По словам Паши, сегодня около 94% операций SOC компании автоматизировано, а платформа обрабатывает примерно 90 миллиардов событий безопасности в день. Он также назвал ключевые показатели работы такого передового AI SOC-центра - 17 минут на детектирование (MTTD) и 60 секунд на реагирования (MTTR). Эти цифры описывают опыт самой Palo Alto Networks на полностью интегрированных платформах, однако отражают новый отраслевой норматив, к которому необходимо стремиться. Несмотря на то что количество событий безопасности увеличивается в разы ежегодно, количество аналитиков SOC не изменилось.
Для руководителей компаний из этого следует практический вопрос: какие показатели (например MTTD/MTTR) они видят в качестве целевых для своего SOC и что именно считается завершенным реагированием на кибератаку? Само количество выявленных событий мало говорит о готовности бизнеса к новым AI-угрозам. Важно понимать степень покрытия новых угроз, точность и время обнаружения, время анализа и первичного реагирования, срок восстановления и долю инцидентов, которые требуют ручного вмешательства.
REAL DIGITAL: Обычно мы обсуждаем кибербезопасность на уровне специалистов. Если подняться на уровень корпоративного управления — как приход AI в кибератаки меняет повестку советов директоров? Какие требования и вопросы члены совета должны теперь ставить перед менеджментом?
На уровне совета директоров разговор о кибербезопасности должен быть связан с последствиями для бизнеса. Руководителям важно понимать, какие критические процессы могут остановиться, сколько времени займёт восстановление, кто принимает решения во время инцидента и как компания сможет подтвердить последовательность действий после атаки.
Вопросы киберустойчивости приобретают особую значимость с распространением AI-агентов, которые остаются неучтенными в организациях и порождают феномен Shadow AI. Агенты получают доступ к корпоративным системам и данным, выполняют действия от имени пользователей и сервисов, а их поведение бесконтрольно меняется в зависимости от контекста и инструкций. Поэтому совету директоров необходимо регулярно рассматривать не только актуальность и эффективность защитных инструментов, но и готовность компании продолжать работу и восстанавливаться после серьёзного инцидента.
REAL DIGITAL: Какие риски ближайших лет, на ваш взгляд, недооценены?
Отвечая на вопрос о недооценённых рисках ближайших лет, Паша признался, что сегодня ему трудно уверенно смотреть даже на полгода вперёд. Причина — быстрые изменения в технологиях искусственного интеллекта и геополитической обстановке.
«Раньше я мог планировать на три года вперёд. Сейчас я не могу уверенно видеть даже следующие шесть месяцев», — сказал он.
Одним из наиболее сложных вопросов он назвал уязвимости с невысокими оценками критичности. Компании привыкли в первую очередь реагировать на CVE с высоким рейтингом, например выше 7,5. Однако современные модели способны объединять несколько уязвимостей с более низкими оценками и выстраивать из них полноценную цепочку атаки. В результате каждая отдельная уязвимость может выглядеть второстепенной, хотя их комбинация создаёт серьёзный риск.
«Я не знаю, с чего начать, потому что таких уязвимостей слишком много», — так Паша сформулировал сложность приоритизации патчей в ближайшие месяцы и необходимость применения новых подходов, например созданного недавно в партнерстве с IBM модуле AI Virtual Patching.
REAL DIGITAL: С чего начать компании в Казахстане, если бюджет на безопасность ограничен?
В отдельной дискуссии о защите организаций с ограниченными бюджетами Паша предложил начать с трёх базовых направлений.
Первое — инвентаризация новых AI-средств продуктивности и управление идентичностями и привилегиями: компания должна контролировать применяемые AI-инструменты, понимать какие права есть у сотрудников, сервисных учётных записей, машин и AI-агентов. Неиспользуемые аккаунты необходимо своевременно закрывать, а временные полномочия — выдавать только на период выполнения конкретной задачи.
Второе направление — сегментация сети и защита критических активов. Системы, от которых зависит работа ключевых процессов, должны находиться в соответствующих сегментах, с ограниченными и контролируемыми связями. Это снижает возможности перемещения злоумышленника внутри инфраструктуры.
Третье — эффективный SOC, построенный на современных подходах или внешний поставщик услуг мониторинга и реагирования. По словам Паши, многие небольшие и средние компании не могут содержать собственный центр безопасности. В таком случае им стоит выбрать сильного сервисного партнёра и закрепить в договоре SLA, который обеспечивает своевременное обнаружение угроз и реагирование на них.
«Я бы начал с идентичностей. Затем занялся сегментацией критических активов. И третье — нашёл бы сильного провайдера SOC с понятным SLA».
Для компаний с ограниченным бюджетом построение архитектуры Zero Trust из отдельных точечных продуктов сопряжено с высокой стоимостью владения и сложностью администрирования. Самым быстрым и наиболее подходящим решением является Prisma Browser - защищенный корпоративный браузер. Он обеспечивает соблюдение стандартов нулевого доверия непосредственно в рабочей среде: именно через веб-интерфейс проходит 80–85% активности пользователей, включая работу с корпоративными данными, чувствительной информацией, персональными данными и инструментами генеративного ИИ. Компания получает непрерывную видимость транзакций и гранулярный контроль конфиденциальных активов на устройствах подрядчиков и удаленных сотрудников, устраняя критические слепые зоны без негативного влияния на пользователей.
Позиция REAL DIGITAL
В выступлении Паши проходит последовательная мысль: AI ускоряет известные механизмы атак и помогает объединять отдельные слабые места в сложные сценарии. Организациям необходимо пересмотреть управление идентичностями и доступами, добавить сетевую сегментацию, средства мониторинга и контроля работы AI-агентов и дать технические средства команде кибербезопасности для автоматической и точной детекции угроз и принятия решений с минимальной задержкой.
Для государства и бизнеса это вопрос операционной устойчивости. Для Казахстана — ещё и фактор конкурентоспособности цифровой экономики. Стране предстоит одновременно развивать собственные цифровые продукты, вычислительную инфраструктуру, средства и компетенции защиты. В ходе беседы Паша отдельно обратил внимание на практический выбор, стоящий перед организациями: ресурсы должны идти на защиту критических систем и данных, поскольку без доверенной среды внедрение собственных AI-решений будет ограничено.
Чем больше критических процессов опирается на данные, облачные сервисы и AI, тем важнее наличие компетенций, понятных правил и работающих механизмов реагирования. Скорость внедрения технологий должна сопровождаться соответствующей модернизацией средств защиты и добавлением новых специализированных инструментов.
Редакция REAL DIGITAL благодарит Хайдара Пашу за откровенный разговор, а также Ахмета Тусупова, регионального менеджера Palo Alto Networks по Казахстану, за выделенное время и помощь в организации интервью.
Похожие материалы
ИИ остаётся инвестиционным приоритетом, но кибербезопасность стала главным риском для бизнеса
нояб. 04, 2026
Рынок нашёл правильную цену, хотя её никто не знал. Экономика, за которую дали Нобеля — выпуск №5
нояб. 04, 2026
Учиться как принц: почему результат ИИ-наставника зависит от методики обучения
нояб. 04, 2026