RD analytics дайындаған
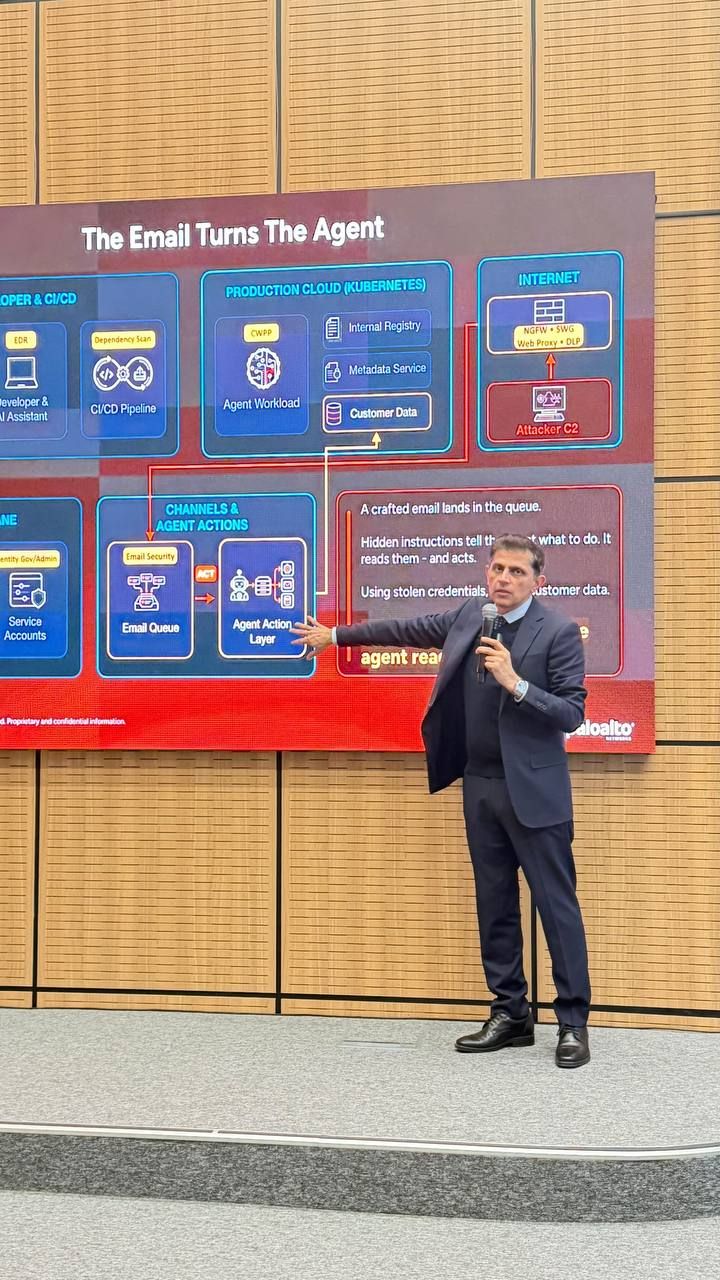
Хайдер Паша (Haider Pasha) — Palo Alto Networks компаниясының Еуропа, Таяу Шығыс және Африка (EMEA) өңіріндегі вице-президенті әрі ақпараттық қауіпсіздік жөніндегі бас директоры (CSO). Киберқауіпсіздік саласындағы әлемдік көшбасшы Palo Alto Networks компаниясы Қазақстан Республикасы Жасанды интеллект және цифрлық даму министрлігінің Ақпараттық қауіпсіздік комитетімен бірлесіп, Астанада практикалық сессия өткізді. Кездесу барысында өзекті киберқауіптерге қарсы іс-қимыл, жасанды интеллект (ЖИ) технологияларын корпоративтік және мемлекеттік секторда қауіпсіз енгізу, деректер мен жеткізу тізбектерін қорғау, сондай-ақ SOC орталықтарын жаңғырту және автоматтандыру бағыттарындағы озық халықаралық тәжірибе таныстырылды.
Біз Хайдер Пашамен арнайы кездесуді жөн көрдік. Өйткені бұл тақырып Қазақстан үшін теориялық мәселе болудан қалды: компаниялар ЖИ-агенттерді корпоративтік жүйелер мен деректерге қоса бастады, биыл алғаш рет Frontier AI модельдеріне негізделген автономды кибершабуылдар жүзеге асырылды. Ал қорғаныс процестері әлі де адамның әрекет ету жылдамдығына бағдарланған. Сұрақтарды REAL DIGITAL бас редакторы Даурен Керейбаев қойды.
Бұл — Unit 42 кәсіби командасының тәжірибесінен алынған нақты сценарийлерді талдау және ЖИ-агенттердің инфрақұрылымды баптаудағы үйреншікті қателерді қалай пайдаланатынын көрсететін демонстрация. Пашаның негізгі тұжырымдары мынадай: жаңа ЖИ қауіптерін бұрынғы қорғаныс құралдарымен анықтау мүмкіндігі шектеулі, ал шабуылдардың жылдамдығы машиналық деңгейге жетті. Оқиғаларды қолмен тексеруге негізделген қорғаныс процестері автоматтандырылған шабуылдаушының әрекетіне ілесе алмауы мүмкін.
REAL DIGITAL: Қазіргі кибершабуылдарда қандай үрдістерді байқап отырсыздар? Palo Alto Networks бұл бағытта қандай жаңа шешімдер ұсынып отыр?
Осалдық анықталғаннан деректердің сыртқа шығуына дейін — небәрі 16 минут
ЖИ-агенттердің кең таралуы нәтижесінде мүмкін болған заманауи кибершабуылдың нақты сценарийін қарастырайық. Шабуыл бағдарламалық жасақтаманы әзірлеу кезеңінен басталады: әзірлеуші ЖИ-агентті пайдаланып, ашық немесе жабық репозиторийден бөгде бағдарламалық пакетті қосады. Алайда пакеттің ішінде зиянды код бар болып шығады. Пакет жұмыс ортасында іске қосылғаннан кейін агент ішкі сервистермен және метадеректермен өзара әрекеттесу мүмкіндігіне ие болады.
Келесі кезең SSRF (Server-Side Request Forgery) шабуылымен байланысты. Бұл — шабуылдаушы серверді немесе қолданбаны өз атынан белгілі бір ресурстарға сұрау жіберуге мәжбүрлейтін әдіс. Қарастырылып отырған сценарийде ЖИ-агент ішкі сервиске қол жеткізу мүмкіндігін пайдаланып, сыртқы желіге шығады және шабуылдаушының инфрақұрылымымен байланысады. Бұл кезеңде зиянды әрекет қолданбаның қалыпты жұмысы сияқты көрінуі мүмкін.
Одан кейін ЖИ-агент ұмыт қалған сервистік есептік жазбаны табады. Мұндай аккаунттар көбіне пилоттық жобаны іске асыру үшін уақытша ашылады, бірақ жоба аяқталғаннан кейін де бірнеше ай бойы белсенді күйде қала береді. Агент осы есептік жазбаның деректерін пайдаланып, оған берілген құқықтарға ие болады. Паша көрсеткен демонстрацияда агент желі ішіндегі қарапайым пайдаланушы деңгейіндегі қолжетімділікті иеленді.
Шабуылдың келесі кезеңі деректермен байланысты. ЖИ-агент дерекқордан жеке деректері бар 40 мың жазбаны алуға сұрау жібереді. Содан кейін алынған ақпаратты рұқсат етілген сайттар тізіміне енгізілген сыртқы ресурсқа жіберуге әрекет жасайды. Бұл әрекетке берілген түсініктемеде комплаенс талаптарын тексеру туралы айтылады.
Киберқауіпсіздік мониторингі жүйесі (SOC) операцияны заңды пайдаланушының есептік жазбасынан жасалған әрекет ретінде көреді. Оның үстіне, операцияның себебі де сырттай қисынды көрінеді. Инциденттерге әрекет ету сценарийі осы түсініктемеге сеніп, оқиғаны автоматты түрде жабады. Тіпті ескерту (alert) жасалған күннің өзінде, SOC-тың бірінші деңгейдегі (L1) талдаушысы оны жылдам қарап шығып, жабуы мүмкін. Нәтижесінде деректердің сыртқа шығарылғаны байқалмайды және ешқандай тергеу жүргізілмейді.
«ЖИ шабуылдың жаңа түрін ойлап тапқан жоқ. Ол бұрыннан белгілі шабуыл тәсілдерін пайдаланды, бірақ ұйымдар жиі назардан тыс қалдыратын осал тұстарды анықтады. ЖИ жасаған негізгі өзгеріс — осы тізбектен адамды алып тастап, шабуыл әрекеттерін машиналық жылдамдықпен орындау болды», — деп түсіндірді Паша.
Үйреншікті мониторинг жүйелері қауіптерді байқамай қалғанда
Бұл сценарийдегі маңызды ерекшелік — ЖИ-агентке негізделген шабуылдың әрбір әрекеті жеке қарастырғанда заңды әрі қалыпты болып көрінеді. Желілік трафик рұқсат етілген сервис арқылы өтеді. Есептік жазба жүйеде бар. Деректерді алуға жіберілген сұрауға штаттық операцияға ұқсайтын түсініктеме беріледі. Ал заңды сайтқа жіберілетін деректер көлемі аз болғандықтан, желілік экранда (NGFW) да күдік тудырмауы мүмкін.
Жеке-жеке қарастырғанда, бұл әрекеттердің ешқайсысы қорғаныс құралдарының дабылын туғызбайды. Кибершабуылдың толық көрінісі тек әрекеттердің бірізділігі мен олардың өзара байланысын талдағанда ғана анықталады.
Пашаның айтуынша, ол осыған ұқсас практикалық сессияны Лондонда өткен Gartner IT Security and Risk Summit конференциясында да өткізген. Залда CISO мамандары мен ақпараттық қауіпсіздік бағыттарының басшыларын қоса алғанда, шамамен 300 маман болған. Оның сөзінше, қатысушылардың шамамен 30%-ы өз ұйымдарының мұндай шабуыл сценарийін қалай анықтап, оған уақтылы әрекет ете алатынын білмейтінін мойындаған.
«Мен білмеймін» деген жауаптың өзі қалыпты. Бұл — ұйымдар алдын ала ойластырып, өздеріне қоюы тиіс күрделі сұрақтар», — деді Паша.
Бұл мысал қорғаныс құралдарын жаңғырту мәселесін және дәстүрлі SOC орталықтарының ЖИ-агенттер мен Frontier AI модельдеріне негізделген автономды шабуылдар сияқты жаңа сын-қатерлерге төтеп беру қабілетін көрсетеді.
Ұйым желілік және соңғы нүктелерді қорғауға (Endpoint Security), DLP жүйесіне, мониторинг пен SOC автоматтандыруына қомақты қаржы салуы мүмкін. Алайда XDR + Agentic Endpoint Security және AI Access Security сияқты заманауи қорғаныс тетіктері болмаса, киберқауіпсіздік командасы ұйым ішінде қандай ЖИ-агенттер қолданылып жатқанын толық көре алмайды, олардың әрекеттерін және деректерді қай бағытқа жіберетінін бақылай алмайды.
Мұндай жағдайда жекелеген құралдар оқиғаларды тіркегенімен, кибершабуыл сәтті аяқталғанға дейін байқалмай қалуы мүмкін. Оның соңы барлық IT-жүйелердің шифрланып, шабуылдаушылардың төлем талап етуіне және/немесе құпия деректердің сыртқа шығарылуына әкелуі ықтимал.
Unit 42: шабуылдардың жылдамдығы минуттармен өлшенеді
Паша өз сөзін Palo Alto Networks компаниясының қауіптерді зерттеу, инциденттерді талдау және SLA негізінде кибершабуылдарға жедел әрекет ету қызметтерін ұсынатын Unit 42 бөлімшесінің деректерімен негіздеді.
Оның айтуынша, қазір шабуылдаушылар ЖИ көмегімен эксплойт жасап, жаңа осалдық жарияланғаннан кейін небәрі 15 минут ішінде соған негізделген шабуылды бастай алады. Ал осыдан екі жыл бұрын мұндай әрекетке орта есеппен сегіз ай қажет болатын.
Ол шабуылдардың жылдамдығы қалай өзгергенін көрсететін тағы бірнеше көрсеткішті атады. Бастапқы қолжетімділікті алған сәттен осалдықты пайдаланып, жүйеге енуге дейінгі уақыт төрт күннен 72 минутқа дейін қысқарған. ЖИ-агенттерді қолданған өз сынақтарында команда толық шабуыл циклін 25 минутта модельдей алған. Осы тұрғыдан алғанда, 16 минутқа созылатын сценарий, Пашаның пікірінше, енді практикалық шындыққа жақын.
Паша тағы бір мысал ретінде жергілікті инфрақұрылымда (on-premise) іске қосуға болатын қытайлық GLM-5.3 ЖИ моделіне қатысты экспериментті сипаттады. Оның айтуынша, модельдің мүмкіндіктері Frontier деңгейіне жақын. Кибершабуыл жасауға қатысты шектеулерді алып тастауға шамамен 1 200 доллар жұмсалған. Нәтижесінде модель толық шабуыл сценарийі мен қажетті құралдарды сегіз сағаттық машиналық уақыт ішінде әзірлеген.
Осындай тапсырманы дәстүрлі хакерлер тобы, тіпті жекелеген LLM модельдерін пайдаланғанның өзінде, кемінде 20 күнде орындауы мүмкін еді. Бұл мысал шабуыл құралдарын әзірлеу құны мен олардың қолжетімділігі қалай өзгеріп жатқанын көрсетеді.
SOC машиналық жылдамдықпен жұмыс істеуге бейімделуі керек
Шабуылдардың жылдамдауы оқиғаларды мониторингтеу және оларға әрекет ету орталығының (SOC) дәстүрлі жұмыс моделіне күмән келтіреді. Егер талдаушы әрбір хабарламаны қолмен зерттеп, оқиғалар журналдарын салыстырып, мән-жайды тексеріп, содан кейін ғана шешім қабылдауы керек болса, әрекет ету уақыты бірнеше сағатқа созылуы мүмкін. Ал Frontier AI моделіне негізделген шабуылдаушы минуттар ішінде әрекет етеді.
Паша киберқауіпсіздік саласындағы әлемдік көшбасшы Palo Alto Networks компаниясының SOC жүйесін қалай трансформациялағанын айтып берді.
Шамамен бес жыл бұрын компания SIEM және SOAR жүйелеріне негізделген дәстүрлі модельді қолданған. Бір инцидентті тергеу екі-үш сағатқа дейін созылатын. Шабуылдар саны мен талданатын деректер көлемінің күрт өсуі жұмыс процесін қайта қарауға мәжбүр етті.
Тиімділікті арттыру үшін компания қауіпсіздік оқиғаларын талдауды кеңейтілген басқаруға және инциденттерді өңдеуді автоматтандыруға арналған, жетілдірілген ЖИ модельдерін қолданатын жеке платформасын әзірледі. Бұл платформаны өз инфрақұрылымында сәтті пайдаланғаннан кейін компания оны коммерциялық өнім ретінде нарыққа шығаруға шешім қабылдады. Осылайша Cortex XSIAM (Extended Security Intelligence and Automation Management) платформасы пайда болды.
Пашаның айтуынша, бүгінде компанияның SOC операцияларының шамамен 94%-ы автоматтандырылған, ал платформа тәулігіне 90 миллиардқа жуық қауіпсіздік оқиғасын өңдейді.
Ол осындай заманауи ЖИ негізіндегі SOC орталығының негізгі көрсеткіштерін де атады: қауіптерді анықтауға орта есеппен 17 минут (MTTD), ал оларға әрекет етуге 60 секунд (MTTR) кетеді.
Бұл көрсеткіштер Palo Alto Networks компаниясының толық интеграцияланған платформалар негізінде жұмыс істейтін өз тәжірибесін сипаттайды. Дегенмен олар бүкіл сала ұмтылуы тиіс жаңа бағдарды көрсетеді. Қауіпсіздік оқиғаларының саны жыл сайын бірнеше есе артқанымен, SOC талдаушыларының саны өзгермеген.
Компания басшылары үшін бұдан шығатын практикалық сұрақ мынадай: SOC жұмысының қандай көрсеткіштері (мысалы, MTTD/MTTR) мақсатты деңгей ретінде белгіленген және кибершабуылға әрекет етудің аяқталғаны қалай анықталады?
Анықталған оқиғалардың саны бизнестің жаңа ЖИ қауіптеріне қаншалықты дайын екенін өздігінен көрсете алмайды. Қауіптердің қандай бөлігі қамтылғанын, оларды анықтау дәлдігі мен уақытын, талдау және бастапқы әрекет ету мерзімін, жүйелерді қалпына келтіру уақытын, сондай-ақ қолмен араласуды қажет ететін инциденттердің үлесін түсіну маңызды.
REAL DIGITAL: Біз әдетте киберқауіпсіздікті мамандар деңгейінде талқылаймыз. Ал корпоративтік басқару деңгейіне көтерілсек, кибершабуылдарда ЖИ-дің пайда болуы директорлар кеңесінің күн тәртібін қалай өзгертеді? Кеңес мүшелері енді менеджмент алдына қандай талаптар қойып, қандай сұрақтар қоюы керек?
Директорлар кеңесі деңгейінде киберқауіпсіздік мәселесі бизнестің қызметіне тигізетін ықтимал салдарлармен тікелей байланысты қарастырылуы керек.
Басшылар қандай маңызды процестер тоқтап қалуы мүмкін екенін, жүйелерді қалпына келтіруге қанша уақыт кететінін, инцидент кезінде шешімді кім қабылдайтынын және шабуылдан кейін компания өз әрекеттерінің ретін қалай дәлелдей алатынын түсінуі қажет.
Ұйымдарда есепке алынбаған ЖИ-агенттердің таралуы және соның салдарынан Shadow AI құбылысының пайда болуы кибертұрақтылық мәселесін одан әрі өзекті етіп отыр.
Мұндай агенттер корпоративтік жүйелер мен деректерге қол жеткізіп, пайдаланушылар мен сервистердің атынан әрекет етеді. Олардың мінез-құлқы контекст пен берілген нұсқауларға қарай бақылаусыз өзгеруі мүмкін.
Сондықтан директорлар кеңесі қорғаныс құралдарының өзектілігі мен тиімділігін ғана емес, сонымен қатар компанияның ауыр киберинцидент кезінде жұмысын жалғастыруға және одан кейін қалпына келуге қаншалықты дайын екенін де тұрақты түрде қарастыруы керек.
REAL DIGITAL: Сіздің ойыңызша, алдағы бірнеше жылда қандай қауіптер әлі де жеткілікті бағаланбай отыр?
Алдағы жылдардағы бағаланбай отырған қауіптер туралы сұраққа жауап берген Паша қазіргі уақытта тіпті алты айдан кейін не болатынын сенімді болжау қиын екенін айтты. Мұның себебі — жасанды интеллект технологиялары мен геосаяси жағдайдың өте жылдам өзгеруі.
«Бұрын мен үш жылға жоспар құра алатынмын. Қазір алдағы алты айды да сенімді түрде болжай алмаймын», — деді ол.
Ол күрделі мәселелердің бірі ретінде критикалық деңгейі төмен деп бағаланған осалдықтарды атады.
Компаниялар әдетте CVE көрсеткіші жоғары, мысалы 7,5-тен асатын осалдықтарға бірінші кезекте назар аударады. Алайда қазіргі ЖИ модельдері бағасы төмен бірнеше осалдықты біріктіріп, солардың негізінде толыққанды шабуыл тізбегін құра алады.
Нәтижесінде әрбір осалдық жеке қарастырғанда аса қауіпті болып көрінбегенімен, олардың жиынтығы елеулі тәуекелге айналады.
«Неден бастау керектігін білмеймін, өйткені мұндай осалдықтар тым көп», — деді Паша. Ол алдағы айларда патчтарды енгізу басымдығын анықтау қаншалықты күрделі болатынын осылай сипаттап, жақында IBM компаниясымен серіктестікте жасалған AI Virtual Patching модулі сияқты жаңа тәсілдерді қолдану қажеттігіне назар аударды.
REAL DIGITAL: Егер Қазақстандағы компанияның ақпараттық қауіпсіздікке арналған бюджеті шектеулі болса, жұмысты неден бастағаны дұрыс?
Бюджеті шектеулі ұйымдарды қорғау мәселесін талқылау барысында Паша үш негізгі бағыттан бастауды ұсынды.
Біріншісі — жаңа ЖИ құралдарын түгендеу, сондай-ақ цифрлық сәйкестендіру мен қолжетімділік құқықтарын басқару. Компания қандай ЖИ құралдарын пайдаланып жатқанын бақылап, қызметкерлердің, сервистік есептік жазбалардың, машиналардың және ЖИ-агенттердің қандай құқықтарға ие екенін білуі керек.
Пайдаланылмайтын аккаунттар уақтылы жабылуы тиіс. Ал уақытша берілетін өкілеттіктер тек нақты тапсырманы орындау мерзімімен шектелуі қажет.
Екінші бағыт — желіні сегменттеу және аса маңызды активтерді қорғау. Негізгі бизнес-процестердің жұмысына әсер ететін жүйелер тиісті желілік сегменттерде орналасып, олардың арасындағы байланыстар шектеліп, қатаң бақылауда болуы керек. Бұл шабуылдаушының инфрақұрылым ішінде бір жүйеден екіншісіне еркін ауысу мүмкіндігін азайтады.
Үшінші бағыт — заманауи тәсілдерге негізделген тиімді SOC орталығын құру немесе мониторинг пен әрекет ету қызметтерін сыртқы провайдерге беру.
Пашаның айтуынша, шағын және орта компаниялардың көбі жеке қауіпсіздік орталығын ұстауға қауқарлы емес. Мұндай жағдайда сенімді сервистік серіктес таңдап, келісімшартта қауіптерді уақтылы анықтау мен оларға әрекет етуді қамтамасыз ететін SLA талаптарын нақты бекіту қажет.
«Мен ең алдымен цифрлық сәйкестендіру мен қолжетімділікті басқарудан бастар едім. Одан кейін маңызды активтерді сегменттеуге кірісер едім. Үшінші қадам — нақты SLA талаптары бар сенімді SOC провайдерін табу».
Бюджеті шектеулі компаниялар үшін Zero Trust архитектурасын әртүрлі жекелеген өнімдерден құрастыру иеленудің жоғары құнымен және әкімшілендіру күрделілігімен байланысты.
Ең жылдам әрі қолайлы шешімдердің бірі — қорғалған корпоративтік браузер Prisma Browser. Ол нөлдік сенім (Zero Trust) стандарттарының сақталуын тікелей жұмыс ортасында қамтамасыз етеді. Өйткені пайдаланушылар белсенділігінің 80–85%-ы веб-интерфейс арқылы жүзеге асады. Оның ішінде корпоративтік деректермен, құпия ақпаратпен, дербес деректермен және генеративті ЖИ құралдарымен жұмыс істеу де бар.
Бұл шешім компанияға мердігерлер мен қашықтан жұмыс істейтін қызметкерлердің құрылғыларындағы операцияларды үздіксіз бақылауға және құпия ақпараттық активтерге қолжетімділікті егжей-тегжейлі басқаруға мүмкіндік береді. Сонымен қатар пайдаланушылардың жұмыс тәжірибесіне кері әсер етпей, қорғаныс жүйесіндегі маңызды бақылау олқылықтарын жояды.
REAL DIGITAL ұстанымы
Пашаның сөзінен бірізді ой байқалады: ЖИ бұрыннан белгілі шабуыл тәсілдерін жылдамдатып қана қоймай, жекелеген осал тұстарды күрделі шабуыл сценарийлеріне біріктіруге мүмкіндік береді.
Сондықтан ұйымдар цифрлық сәйкестендіру мен қолжетімділікті басқару жүйелерін қайта қарауы, желіні сегменттеуді енгізуі, ЖИ-агенттердің жұмысын бақылау құралдарын дамытуы және киберқауіпсіздік командаларын қауіптерді автоматты әрі дәл анықтауға, шешімдерді барынша аз кідіріспен қабылдауға мүмкіндік беретін техникалық құралдармен қамтамасыз етуі қажет.
Мемлекет пен бизнес үшін бұл — операциялық тұрақтылық мәселесі. Ал Қазақстан үшін бұған қоса цифрлық экономиканың бәсекеге қабілеттілігіне тікелей әсер ететін фактор.
Еліміз өз цифрлық өнімдерін, есептеу инфрақұрылымын, сондай-ақ ақпараттық қауіпсіздік құралдары мен мамандардың құзыреттерін қатар дамытуы керек. Әңгіме барысында Паша ұйымдардың алдында тұрған маңызды таңдауға арнайы тоқталды: ресурстар ең алдымен аса маңызды жүйелер мен деректерді қорғауға бағытталуы тиіс. Өйткені сенімді цифрлық орта қалыптаспайынша, өз ЖИ шешімдеріңді енгізу мүмкіндігі де шектеулі болады.
Маңызды бизнес-процестер деректерге, бұлтты сервистерге және ЖИ технологияларына неғұрлым тәуелді болған сайын, қажетті құзыреттердің, түсінікті ережелердің және нақты жұмыс істейтін әрекет ету тетіктерінің маңызы арта түседі.
Технологияларды енгізу қарқыны қорғаныс құралдарын тиісті деңгейде жаңғыртумен және жаңа мамандандырылған шешімдерді қолданумен қатар жүруі керек.
REAL DIGITAL редакциясы Хайдер Пашаға ашық әңгімесі үшін, сондай-ақ сұхбат ұйымдастыруға көмектесіп, уақыт бөлгені үшін Palo Alto Networks компаниясының Қазақстан бойынша өңірлік менеджері Ахмет Тусуповқа алғыс білдіреді.
Похожие материалы
Жасанды интеллект инвестициялардың басым бағыты болып қала береді, алайда киберқауіпсіздік бизнес үшін басты тәуекелге айналды
нояб. 04, 2026
Рынок дұрыс бағаны тапты, бірақ оның қандай болуы керегін ешкім білмеді. Нобель сыйлығын алған экономика — №5 шығарылым
нояб. 04, 2026
Әр бала ханзададай оқи ма? ЖИ-тəлімгер неліктен тәсілге тәуелді
нояб. 04, 2026